VOICEINDONESIA.CO, Jakarta – Badan Siber dan Sandi Negara (BSSN) memastikan bahwa isu dugaan kebocoran data pribadi yang belakangan ini beredar di masyarakat bukan berasal dari insiden baru, melainkan data lama yang dikumpulkan kembali dan diedarkan ulang.
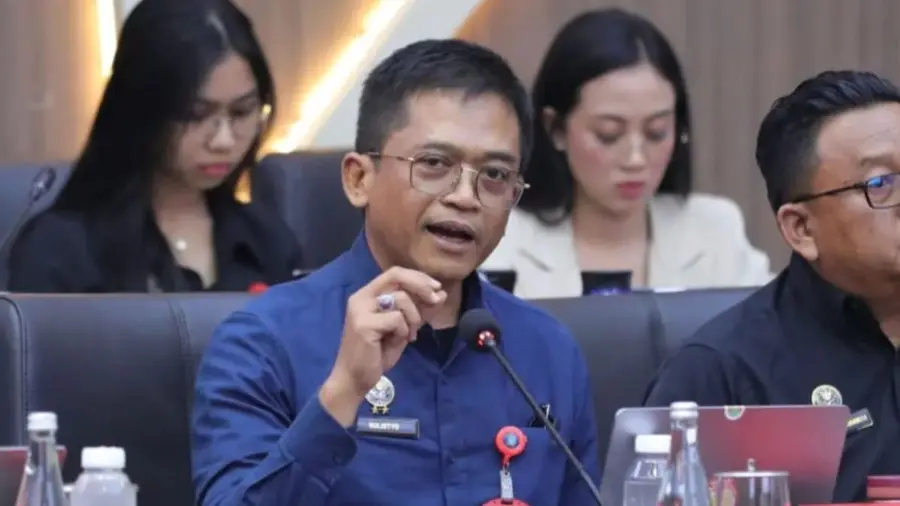
Deputi Bidang Keamanan Siber dan Sandi Pemerintahan dan Pembangunan Manusia BSSN, Sulistyo, mengungkapkan bahwa data yang beredar merupakan hasil gabungan dari informasi terbuka dan insiden kebocoran terdahulu.
"Begitu informasi awal ini muncul, tim kami langsung melakukan analisis. Hasil analisis awal menunjukkan bahwa kebocoran data yang beredar bukan berasal dari insiden baru. Data itu merupakan himpunan dari berbagai informasi terbuka dan kebocoran data yang pernah terjadi sebelumnya, yang dikumpulkan ulang lalu diedarkan kembali oleh pihak tertentu," ujar Sulistyo dalam keterangannya di Jakarta, Senin (5/10/2026).
Meski dipastikan data lama, BSSN menegaskan tidak menganggap remeh potensi risikonya. Pihaknya langsung berkoordinasi dengan Kementerian Komunikasi dan Digital (Kemkomdigi) serta aparat penegak hukum untuk mengusut tuntas saluran peredarannya.
"Kami sepandangan dengan Kemkomdigi. Meskipun ini data lama, kami tidak menganggapnya sepele. Data yang pernah bocor tetap bisa disalahgunakan bila diperjualbelikan kembali. Karena itu, penelusuran dan penindakan tetap berjalan," tegas Sulistyo yang juga menjabat Ketua Tim Tanggap Insiden Siber Sektor Pemerintah (Gov-CSIRT).
Atas temuan tersebut, BSSN mengimbau masyarakat untuk diimbau tidak ikut menyebarluaskan potongan maupun tangkapan layar data pribadi di ruang digital, termasuk milik pejabat publik.
"Data pribadi tetaplah data pribadi, siapa pun pemiliknya, apa pun latar belakang sosial dan ekonominya dan meskipun sudah pernah beredar yang berasal dari berbagai informasi terbuka. Setiap kali kita membagikannya ulang, kita ikut memperpanjang risikonya. Mari kita jaga ruang digital bersama dengan tidak ikut memviralkan," katanya.
BSSN juga mengedukasi publik untuk melakukan langkah-langkah pencegahan mandiri, mulai dari mengganti kata sandi secara berkala, menggunakan kata sandi yang berbeda tiap akun via password manager, mengaktifkan autentikasi dua langkah (MFA), hingga mewaspadai upaya penipuan bertopeng OTP dan hindari memakai bot "cek data".
"Keamanan siber adalah tanggung jawab bersama. Pemerintah terus memperkuat pelindungan sistem dan penindakan. Kebiasaan sederhana dalam mengganti kata sandi, mengaktifkan verifikasi dua langkah dan tidak mengunggah data pribadi menjadi benteng pertama yang sangat berarti," pungkas Sulistyo. (af)